Google desmantela rede com 1,3 milhão de TV boxes infectadas; Brasil é um dos mais afetados
Esquema de malware instalado de fábrica pela Videostrong gerava receitas ilícitas com fraudes publicitárias, expondo fragilidades na cadeia de suprimentos global de hardware.
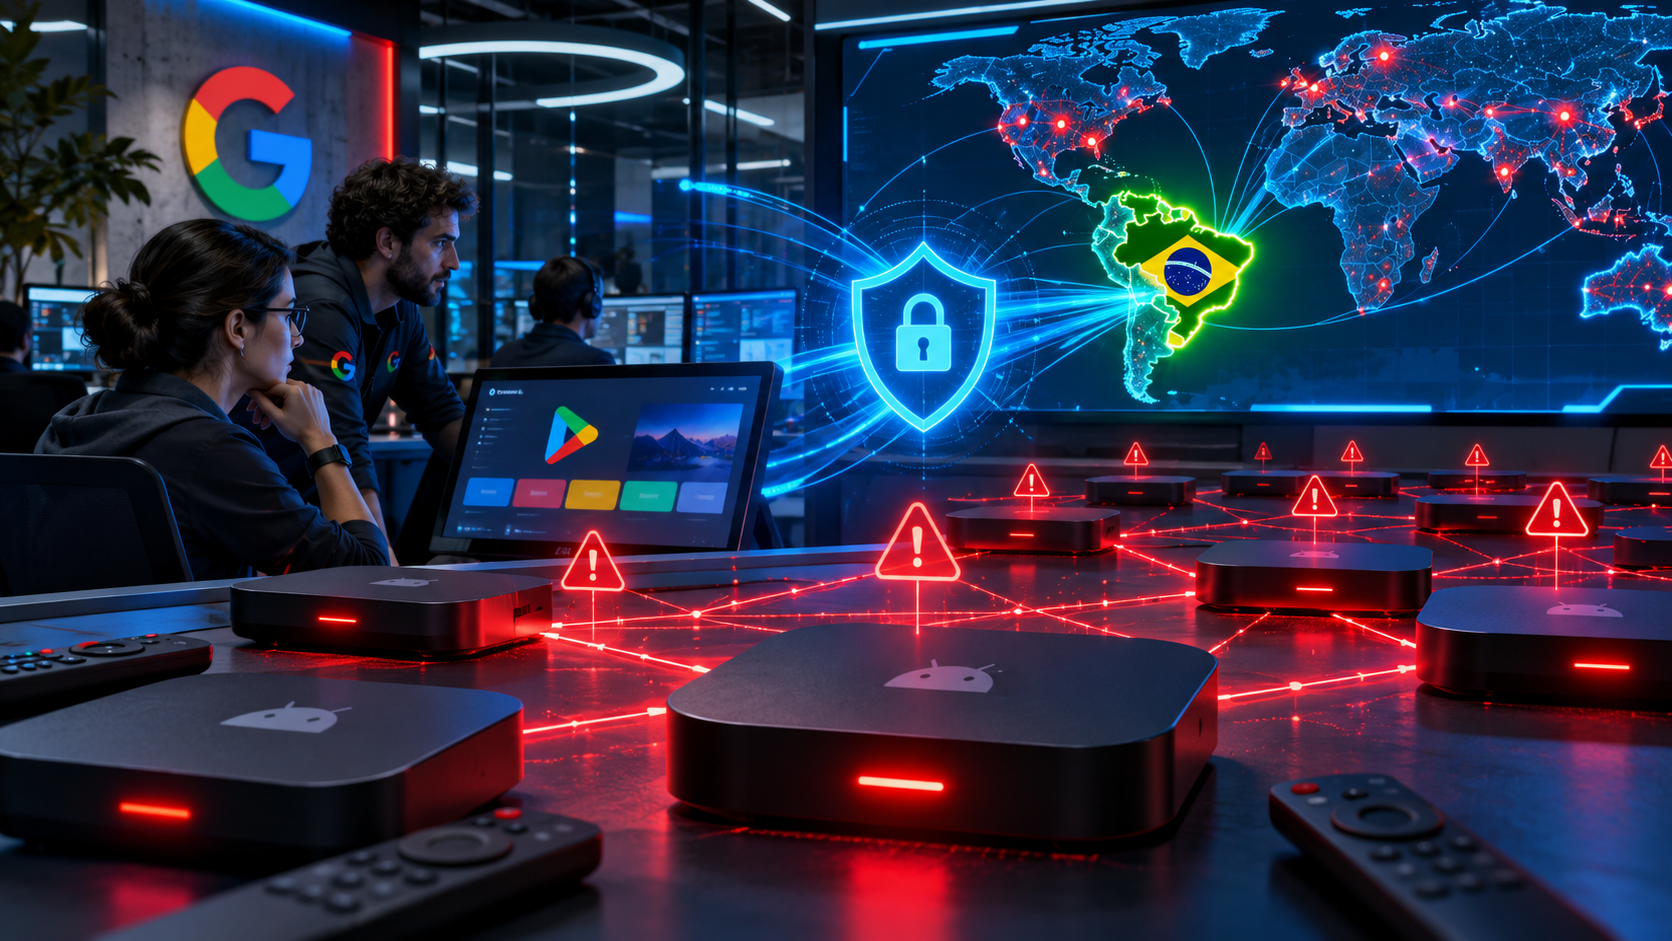
Google atua contra rede de dispositivos de streaming comprometidos por malware, associada a aproximadamente 1,3 milhão de TV boxes, com o Brasil entre os países afetados.
Entenda em 1 minuto
- O Google, em operação conjunta internacional, desarticulou uma botnet de 1,3 milhão de dispositivos infectados pelo software malicioso XCPE.
- O núcleo do esquema, identificado pela empresa, operava através de um código malicioso chamado XCPE, que vinha pré-instalado nos aparelhos.
- A análise técnica revelou que a fabricante Videostrong, sediada em Shenzhen, na China, inseriu deliberadamente esse software em seus produtos.
Em uma operação de cibersegurança coordenada internacionalmente, o Google confirmou o desmantelamento de uma infraestrutura maliciosa que controlava aproximadamente 1,3 milhão de dispositivos globalmente, incluindo TV boxes Android, equipamentos de telemedicina e sistemas de sinalização digital. O núcleo do esquema, identificado pela empresa, operava através de um código malicioso chamado XCPE, que vinha pré-instalado nos aparelhos. A análise técnica revelou que a fabricante Videostrong, sediada em Shenzhen, na China, inseriu deliberadamente esse software em seus produtos. A motivação econômica era a monetização via fraude publicitária: os criminosos utilizavam os dispositivos infectados para simular visualizações de anúncios, gerando receitas fraudulentas em escala massiva sem o conhecimento ou consentimento dos proprietários finais dos equipamentos.
O alcance do incidente é global, com registros de infecção em 170 países. O Brasil ocupa a preocupante segunda posição entre as nações mais afetadas, atrás apenas da Malásia, segundo dados da consultoria de cibersegurança Trend Micro. Esse cenário evidencia a vulnerabilidade de mercados emergentes à entrada de hardware de baixo custo que não passa por rigorosos controles de conformidade, ou que burla tais processos através de técnicas sofisticadas. O Google afirmou que a Videostrong utilizava táticas para ocultar o código malicioso, permitindo que ele fosse carregado apenas após a inicialização do aparelho, o que permitia escapar dos testes de compatibilidade e segurança exigidos para a certificação do sistema Android TV.
Contexto e cenário econômico
A estrutura da cadeia de suprimentos de eletrônicos de consumo é caracterizada por uma complexidade que, por vezes, facilita a negligência em segurança. No caso da Videostrong, a violação da confiança não foi um erro de programação, mas um modelo de negócio predatório embutido na fabricação. A capacidade de um fabricante instalar malware em nível de sistema (firmware) antes que o produto chegue ao consumidor final representa um risco sistêmico para a integridade da infraestrutura digital. Esse modus operandi contorna as defesas tradicionais de segurança do usuário doméstico, que assume, por padrão, que o hardware adquirido é íntegro.
Do ponto de vista macroeconômico, incidentes dessa natureza afetam a confiança no mercado de tecnologias de streaming e IoT (Internet das Coisas). A reação do Google foi drástica e imediata: o rompimento total das relações comerciais com a Videostrong e a proibição da empresa de produzir dispositivos Android certificados ou fornecer software a outros fabricantes certificados. Esta medida visa proteger o ecossistema Android, mas também serve como um sinal ao mercado de que a governança sobre a cadeia de suprimentos será mais rigorosa. A cooperação do Google com agências internacionais, como a Agência Nacional de Polícia do Japão e empresas como Lumen e HUMAN Security, demonstra a complexidade da investigação necessária para rastrear botnets dessa magnitude.
No Brasil, a Anatel reiterou que a utilização de equipamentos não homologados impõe riscos que transcendem o funcionamento do aparelho. A superintendência de fiscalização da agência destacou que tais dispositivos não apenas comprometem a experiência do consumidor, mas atuam como vetores de ameaças diretas à infraestrutura cibernética nacional, sobrecarregando redes e operando como pontos de entrada para atividades ilícitas controladas remotamente. A questão da homologação, portanto, deixa de ser apenas um entrave burocrático e passa a ser um pilar de soberania e segurança digital básica.
Como isso afeta o seu bolso e os investidores
Para o consumidor final, o impacto imediato é a exposição a riscos de segurança digital, perda de privacidade e degradação da performance do aparelho. Dispositivos infectados que operam como parte de uma botnet consomem banda larga e recursos de processamento de forma oculta, o que pode resultar em lentidão inesperada e consumo excessivo de dados móveis ou da rede doméstica. Investidores e empresas do setor de tecnologia devem observar que a integridade da cadeia de fornecedores tornou-se um fator de risco material nas demonstrações financeiras e no valor de mercado de marcas de tecnologia, uma vez que sanções regulatórias e perdas reputacionais por falhas de segurança podem ser severas.
Empresas de tecnologia e varejistas que distribuem hardware de procedência duvidosa enfrentam riscos crescentes de responsabilidade civil e medidas cautelares de agências reguladoras. A tendência é de um endurecimento na fiscalização global sobre hardware de consumo. Consumidores são orientados a priorizar produtos de fabricantes com presença estabelecida e conformidade com normas de homologação, visto que a economia gerada na aquisição de dispositivos sem certificação pode ser anulada pela exposição a riscos cibernéticos que comprometem a segurança dos dados pessoais e financeiros mantidos nas redes domésticas.
Desdobramentos e próximos passos
O caso segue sob análise de órgãos internacionais e não há, até o momento, um calendário definitivo para o recall ou desativação remota de todos os aparelhos afetados, embora o Google tenha implementado proteções para mitigar novas contaminações. A indústria de cibersegurança e os órgãos reguladores, incluindo a Anatel, devem manter a vigilância sobre os fluxos de importação e distribuição desses equipamentos. Investigações adicionais podem revelar ramificações sobre o volume financeiro total movimentado pelo esquema de fraude publicitária, um dado que permanece em fase de apuração pelas autoridades policiais envolvidas.
O que isso muda para você?
Equipes de TI, administradores de redes corporativas e órgãos públicos que utilizam os sistemas listados no catálogo KEV da CISA devem aplicar imediatamente as correções de segurança do fabricante para bloquear tentativas de exploração ativa e comprometimento de credenciais.
Esta contextualização possui caráter estritamente educativo e informativo sobre a economia real. Não representa recomendação personalizada de investimentos.
Fontes Verificadas & Transparência Editorial
Esta matéria foi redigida pelo Lumin Finanças News a partir de cobertura jornalística realizada pelos veículos indicados abaixo, com acompanhamento e citação das informações apuradas junto às respectivas entidades e fontes originais:
Veja também em Tecnologia
Meta Expande Tecnologia de Inteligência Artificial para Verificação de Idade Globalmente no Instagram
A Meta anunciou a expansão global de sua tecnologia de inteligência artificial voltada para estimar a idade de usuários no Instagram, identificando contas de adolescentes mesmo quando dados de cadastro indicam maioridade.
Tesla Expande Serviço de Robotáxis para San Antonio no Texas
A Tesla anunciou a expansão de seu serviço de robotáxis para a cidade de San Antonio, no Texas. A iniciativa consolida a presença da companhia no mercado texano, marcando a quarta localidade no estado a receber a frota autônoma.

CISA Adiciona Nova Falha Crítica ao Catálogo de Vulnerabilidades Exploradas
A Cybersecurity and Infrastructure Security Agency (CISA) adicionou uma nova vulnerabilidade ao seu Catálogo de Vulnerabilidades Conhecidas e Exploradas (KEV). A medida segue evidências de exploração ativa e exige priorização imediata de correções por agências federais e organizações globais.